Chargement...
Aller au contenu
Nos solutions

Conseil & Conformité IT

Structurez votre gouvernance, maîtrisez vos risques et renforcez la conformité de votre système d’information.

Conseil, gouvernance & conformité

Des décisions IT mieux structurées, des risques mieux maîtrisés

CloudMaster accompagne votre démarche de gouvernance, risques et conformité (GRC) : définir les responsabilités, évaluer les risques IT et organiser les contrôles et les preuves au regard des exigences applicables.

Le périmètre de la mission est défini avec vos équipes selon vos objectifs, votre niveau de maturité et vos obligations. L’accompagnement associe diagnostic, recommandations et suivi de la mise en œuvre.

Ce que vous gagnez

Vision claire

Priorités, responsabilités et décisions mieux structurées.

Risques priorisés

Évaluation des impacts et suivi des mesures de traitement.

Conformité structurée

Politiques, procédures et preuves mieux organisées.

Amélioration continue

Suivi des plans d’action et évolution des pratiques.

Nos domaines d’intervention

Trois expertises pour renforcer votre gouvernance IT

Une démarche qui relie les objectifs métier, l’évaluation des risques et les exigences retenues pour votre organisation.

Gouvernance et stratégie IT sur bureau moderne
01 — Gouvernance & stratégie IT

Un système d’information aligné sur les objectifs stratégiques de votre entreprise

Nous accompagnons nos clients dans la définition d’une stratégie SI cohérente intégrant les enjeux métiers, les risques IT et les exigences réglementaires, à travers l’élaboration d’un schéma directeur et d’une feuille de route adaptée à leurs ambitions.
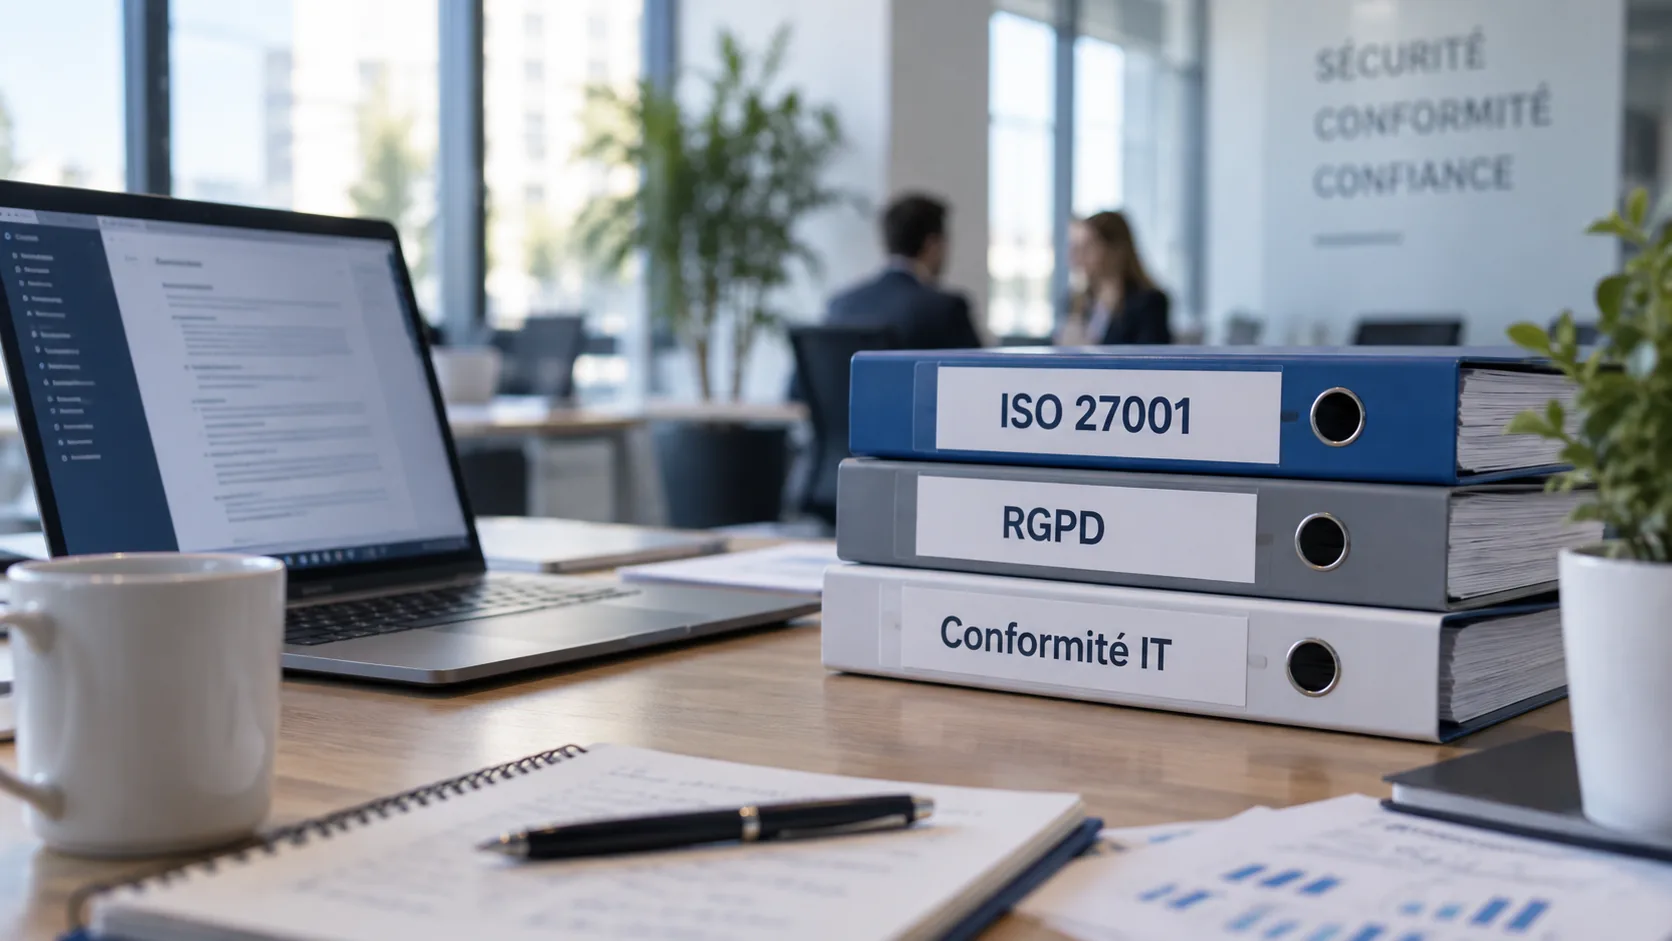
Schéma directeur SIFeuille de route ITCOBITStratégie IT
Consultants en audit et analyse des risques SI
02 — Audit & analyse des risques SI

Identifiez les écarts et priorisez les actions

Évaluez l’existant, mesurez l’exposition aux risques technologiques, organisationnels et réglementaires, puis définissez les mesures de traitement adéquates.

Gap analysisRisques ITShadow ITShadow IAISO 27005RTP
Atelier de conformité et gouvernance IT
03 — Conformité & référentiels

Formalisez un cadre fiable et aligné sur les bonnes pratiques

Nous vous accompagnons dans la mise en place d’un dispositif de gouvernance et de contrôle performant, adapté à votre contexte et à vos objectifs, tout en assurant la conformité aux standards internationaux et aux exigences de gouvernance, de gestion des risques et de protection des données.

ITILCOBITISO 27001ISO 42001ISO 27701RGPDPrivacy
Des livrables concrets

Ce que CloudMaster peut produire avec vos équipes

Des livrables définis selon le périmètre de la mission pour documenter les décisions, suivre les risques et préparer l’évaluation de la conformité.

Cadre de gouvernance

Matrice RACI : qui réalise, qui porte la responsabilité finale, qui est consulté et qui est informé. Instances de décision et feuille de route IT.

Registre et cartographie des risques

Scénarios de risque, impacts, vraisemblance, niveaux de criticité et responsables du suivi.

Plan de traitement des risques

Mesures retenues, priorités, responsables et échéances. Suivi des risques résiduels et des décisions d’acceptation par les responsables désignés.

Politiques & procédures

Politique de sécurité des systèmes d’information (PSSI), procédures et règles de gestion documentaire : validation, versions et mise à jour.

Dossier de préparation aux audits

Exigences applicables, analyse des écarts (gap analysis), contrôles, éléments de preuve et suivi des actions correctives.

Tableau de bord GRC

Indicateurs de performance (KPI), indicateurs de risque (KRI), avancement des actions et résultats des revues périodiques.

Normes et référentiels

Un cadre choisi selon votre projet

Les références et les exigences applicables sont précisées lors du cadrage, selon votre secteur, vos objectifs et le périmètre de la mission.

Gouvernance ITCOBIT & ITIL
COBIT pour la gouvernance et le management de l’information et des technologies de l’entreprise ; ITIL pour les bonnes pratiques de gestion des services IT.
Management de la sécuritéISO/IEC 27001
Exigences pour un système de management de la sécurité de l’information (SMSI), fondé sur l’évaluation et le traitement des risques.
Mesures de sécuritéISO/IEC 27002
Recommandations pour sélectionner et mettre en œuvre des mesures de sécurité de l’information.
Protection de la vie privéeISO/IEC 27701
Système de management de la protection de la vie privée (PIMS) : gouvernance, responsabilités et processus liés à la protection des données à caractère personnel.
Une vision GRC intégrée

De la gouvernance à l’amélioration continue

Chaque étape alimente la suivante pour construire un cadre durable et pilotable.

Gouvernance

Objectifs métier, responsabilités et instances de décision.

Risques

Scénarios, impacts, vraisemblance et priorités.

Contrôles

Mesures de traitement et vérification de leur efficacité.

Conformité

Exigences retenues, preuves et correction des écarts.

Amélioration

Revues de pilotage et suivi des risques résiduels.

Notre méthode

Du diagnostic à la mise en œuvre

Une démarche pragmatique, adaptée au niveau de maturité et aux priorités de votre organisation.

01

Diagnostic

Entretiens, revue documentaire et évaluation de la maturité des pratiques et des écarts.

02

Cadrage & priorisation

Validation du périmètre, des exigences applicables, des critères de risque et des livrables attendus.

03

Formalisation & accompagnement

Construction des plans de traitement, des politiques et des contrôles avec vos équipes. Organisation des preuves.

04

Suivi & amélioration

Suivi des actions, vérification des contrôles et revue des risques résiduels avec les responsables désignés.

Atelier de suivi gouvernance risques conformité
Une démarche construite avec vos équipesPour transformer les exigences en pratiques concrètes et durables.
Conseil & conformité

Un projet de gouvernance, d’audit ou de conformité IT ?

Échangeons sur vos besoins et construisons une démarche adaptée à votre organisation et à vos risques.

Nous contacter